Physischer und logischer Zugriff in einem Sicherheitsschlüssel
Physische und logische Zugriffskontrolle laufen in vielen Unternehmen getrennt: mit einem Badge für die Tür und einem anderen Verfahren für den Login. In diesem Beitrag zeige ich, warum es sich lohnt, beides gemeinsam zu betrachten. Zunächst erläutere ich den Unterschied und anschließend die Vorteile einer solchen kombinierten Lösung für Unternehmen. Abschließend stelle ich die Lösung vor, die Swissbit anbietet.
Was Identitäts- und Zugriffsmanagement leistet
Identitäts- und Zugriffsmanagement (IAM) ist ein wesentlicher Baustein einer Sicherheitsstrategie nach dem Prinzip der „Defense in Depth“. Vereinfacht ausgedrückt legt das IAM-System mit seinen Richtlinien fest, welcher Benutzer Zugriff auf welche Ressourcen hat.
Es definiert außerdem, welche Art der Authentifizierung erforderlich ist, um Zugriff auf eine bestimmte Ressource zu erhalten. Für manche Ressourcen ist möglicherweise gar keine Authentifizierung erforderlich, während andere eine starke Multi-Faktor-Authentifizierung mittels FIDO oder eine auf Zertifikaten basierende Authentifizierungsmethode erfordern.
All dies ist notwendig, um Unternehmen vor Datenlecks, unbefugten Datenänderungen oder sogar Angriffen auf die Verfügbarkeit von Systemen zu schützen. Aber reicht das aus?
Physischer und logischer Zugriff: der Unterschied
Natürlich nicht! Eine ganzheitliche Strategie der mehrschichtigen Verteidigung erfordert mehr als nur ein logisches/digitales Identitäts- und Zugriffsmanagement – sie setzt auch voraus, dass der Zugang einzelner Nutzer zu physischen Objekten wie Gebäuden, Etagen und einzelnen Räumen ebenfalls verwaltet und kontrolliert wird.
Logischer Zugriff regelt, wer sich an Rechnern, Anwendungen und Cloud-Diensten anmelden darf. Physischer Zugriff regelt, wer Gebäude, Etagen und Räume betreten darf. Fachleute sprechen von Logical Access Control (LAC) und Physical Access Control (PAC). Werden beide über eine gemeinsame Identität gesteuert, ist oft von PIAM die Rede (Physical Identity and Access Management).
| Logischer Zugriff | Physischer Zugriff | |
|---|---|---|
Schützt | Rechner, Anwendungen, Cloud-Dienste, Daten | Gebäude, Etagen, Räume, Parkhaus |
Typische Mittel | Passwort, MFA, FIDO2-Sicherheitsschlüssel, Smartcard | Zugangskarte, Transponder, Schlüssel |
Typische Technik | FIFIDO2/WebAuthn, PIV, OTP | MIFARE DESFire, LEGIC, HID Seos |
Zuständig | meist IT bzw. IT-Sicherheit | meist Facility Management bzw. Werkschutz |
Steigende Nachfrage nach einheitlicher Zugriffsverwaltung
Derzeit lassen sich auf dem Markt zwei Entwicklungen beobachten. Erstens gibt es eine stetig wachsende Nachfrage nach immer sichereren Authentifizierungslösungen. Dies gilt sowohl für den logischen/digitalen Zugriff, wie beispielsweise den Zugriff auf Arbeitsstationen oder die Anmeldung bei Cloud-Diensten, als auch für den physischen Zugriff auf den Arbeitsplatz selbst.
Zweitens benötigen Unternehmen Authentifizierungsmethoden, die von Grund auf sicher sind und nicht anfällig für typische Angriffe wie Phishing oder Man-in-the-Middle-Angriffe sind. Die zunehmende Akzeptanz des FIDO2-Standards in Unternehmensumgebungen ist ein klares Signal: Das Bekenntnis zu einer passwortlosen, phishing-resistenten Authentifizierung ist der Schlüssel zum Erfolg im Bereich der logischen/digitalen Identitäts- und Zugriffsverwaltung (IAM).
Unternehmen begannen jedoch zu erkennen, dass der logische/digitale Zugang mit der physischen Zugangskontrolle kombiniert werden kann. In der Vergangenheit haben beispielsweise große Unternehmen Zugangskarten eingeführt, um den physischen Zugang zu verwalten. Manchmal konnten diese Karten auch für den logischen/digitalen Zugang verwendet werden. Dies erforderte in den meisten Fällen die Einführung separater Smartcard-Lesegeräte.
Manchmal konnte die physische Zugangskarte überhaupt nicht für den logischen/digitalen Zugang verwendet werden, was in den Köpfen der Nutzer zu einer konzeptionellen Trennung von logischer und physischer Authentifizierung führte.
Und während jeder Mitarbeiter seine physische Zugangskarte stets bei sich trug, um sich im Gebäude bewegen zu können, blieb die logische/digitale Zugangskarte an dem – falls es wirklich schlimm kommen sollte – unverschlossenen Arbeitsplatz liegen.
So vereint der iShield Key 2 Tür und Login
Und genau hier kommt Swissbit mit seinen FIDO- und Multiprotokoll-Sicherheitsschlüsseln der nächsten Generation, der iShield Key 2-Serie ins Spiel. Sie machen externe Lesegeräte überflüssig, erfordern zur Verifizierung eine Benutzerinteraktion und geben über LED-Anzeigen Rückmeldung, wodurch sie die Lücken in Bezug auf Benutzerfreundlichkeit und Sicherheit älterer Systeme schließen. Zudem bieten sie eine zuverlässige Unterstützung für physische Zugangssysteme auf Basis von MIFARE DESFire, LEGIC oder HID.
Für die Anmeldung wird der Schlüssel per USB-A oder USB-C eingesteckt oder per NFC an Notebook oder Smartphone gehalten. Neben FIDO2 und Passkeys beherrscht er PIV-Zertifikate und Einmalpasswörter (OTP).
Mit anderen Worten: Sie vereinen physische und logische/digitale Zutrittskontrolle in einem robusten Gerät.
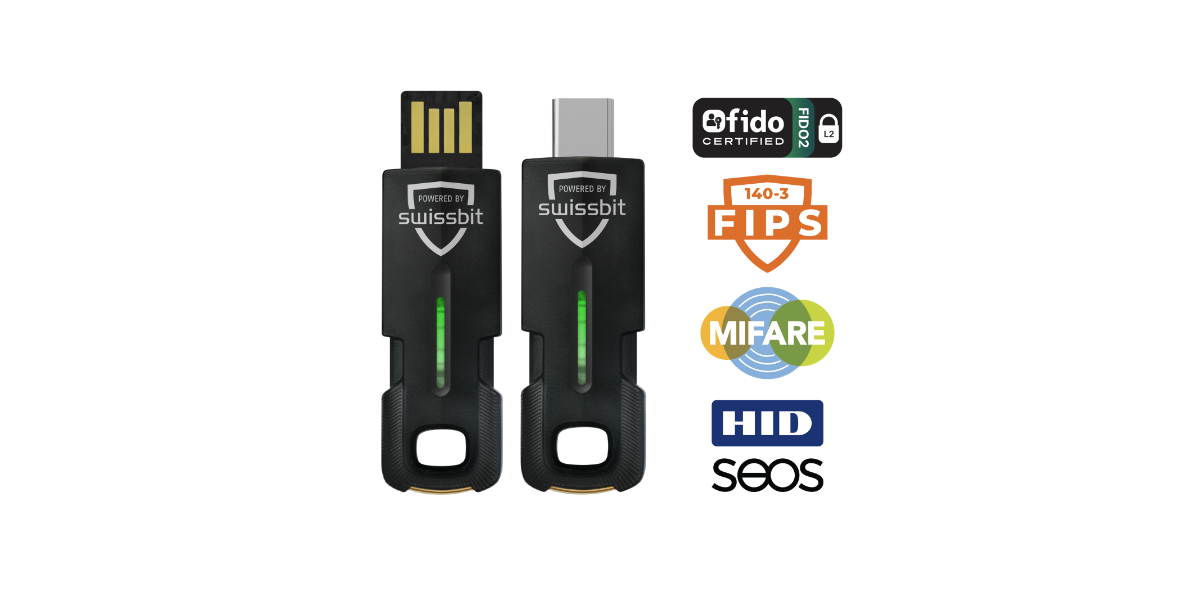
Ein Schlüssel für Tür und Login: der iShield Key 2
Vorteile einer einheitlichen Zugriffsverwaltung
- Grundlage für eine mehrschichtige Verteidigungsarchitektur, auf der eine Zero-Trust-Strategie aufgebaut werden kann: Konvergierter Zugriff trägt zu einer Zero-Trust-Architektur bei, indem er sicherstellt, dass der Zugriff auf sensible Systeme nicht nur von Anmeldedaten abhängt, sondern auch von der physischen Anwesenheit an einem verifizierten Standort.
- Die (Cyber-)Sicherheit des Unternehmens wird gestärkt: Die Sicherheit profitiert von der Umsetzung eines ganzheitlicheren Ansatzes bei der Zugriffskontrolle. Der Sicherheitsbetrieb kann von integrierten Systemen profitieren, die die Überwachung von Sicherheitsereignissen bündeln und die Reaktion auf Vorfälle verbessern.
- Verbesserte Benutzerfreundlichkeit für Mitarbeiter: Die Benutzererfahrung wird verbessert, indem der Zugriff vereinfacht wird und den Benutzern nur noch ein einziges Zugangsdatenpaar zur Verwaltung zur Verfügung steht. Dies war in der Vergangenheit ein entscheidender Faktor für die Ausgabe von Smartcards mit zwei Schnittstellen oder den Einsatz von iOS- und Android-Apps, wenn Smartphones vom Unternehmen verwaltet werden.
- Keine konzeptionelle Trennung zwischen logischem und physischem Zugang: Dies trägt zur Verbesserung der Akzeptanz und des Sicherheitsbewusstseins der Nutzer bei.
- Einfacheres On- und Offboarding: Neue Mitarbeitende erhalten ein Zugangsmittel für Tür und Login. Verlässt jemand das Unternehmen, sperrt die IT mit diesem einen Token beide Zugänge.
- Finanzielle Vorteile: Durch die Zusammenführung physischer und logischer Zugangskontrollen in einem einzigen Token muss weniger Hardware angeschafft werden, was zu geringeren Kosten führt und zudem den Aufwand für die Verwaltung logischer/digitaler und physischer Zugangstoken verringert.
Hardware-Authentifizierungslösungen von Swissbit für Unternehmen
Mit zuverlässiger Hardware für den sicheren Zugang hilft Swissbit Unternehmen, die Kontrolle über ihre digitale Souveränität zu behalten. An vorderster Front steht dabei der iShield Key 2 MIFARE.
Er ist der erste FIDO-Sicherheitsschlüssel mit MIFARE DESFire EV3 und vereint digitale und physische Zugangskontrolle in einem Gerät. Damit antwortet Swissbit auf die wachsenden Anforderungen an Cyber- und physische Sicherheit.
iShield Key 2: FIDO2, Gebäudezutritt und sichere Updates
Der iShield Key 2 bietet eine starke FIDO2-Authentifizierung und ermöglicht einen sicheren Gebäudezugang mit einem kompakten, robusten USB-Token. Darüber hinaus unterstützt das Gerät sichere Updates über verschlüsselte Kanäle, sodass Unternehmen Firmware und neue Anwendungen vor Ort bereitstellen können, was die Flexibilität maximiert und Zukunftssicherheit gewährleistet.
Angesichts zunehmender Cyberbedrohungen und immer hybriderer Arbeitsumgebungen verlangen sich weiterentwickelnde Vorschriften wie NIS2, DORA, der Cyber Resilience Act (CRA), die KRITIS-Verordnung, OMB M-22-09 und die US-amerikanische Executive Order zur Cybersicherheit von Unternehmen den Einsatz starker, flexibler Authentifizierungstools.
Mit seiner FIDO2-konformen iShield Key 2-Serie, zu der der erste FIPS 140-3 Level 3-zertifizierte Sicherheitsschlüssel auf dem Markt gehört, bedient Swissbit Unternehmen aller Branchen ebenso wie Bundesbehörden und Organisationen, die Zero-Trust-Architekturen implementieren.
Häufige Fragen zu physischem und logischem Zugriff
Ja, wenn er eine Zutrittstechnologie mitbringt. Den iShield Key 2 gibt es mit MIFARE DESFire EV3, LEGIC oder HID Seos. Er lässt sich so in bestehende Zutrittssysteme einbinden, ohne dass Türleser getauscht werden müssen.
Nein. Der iShield Key 2 wird per USB-A oder USB-C eingesteckt oder per NFC an das Gerät gehalten. Separate Smartcard-Leser entfallen.
Beide Regelwerke verlangen starke Authentifizierung und ein durchdachtes Zugriffsmanagement. Ein phishing-resistenter FIDO2-Schlüssel, der zugleich den Zutritt regelt, deckt digitale und physische Kontrollen mit einem Mittel ab und vereinfacht den Nachweis.

Jan Quack war als Senior Solution Engineer bei Swissbit tätig, wo er im Februar 2025 seine Tätigkeit aufnahm. Er bringt 20 Jahre Berufserfahrung mit, davon 15 Jahre mit Schwerpunkt auf PKI, IAM, FIDO und passwortloser Authentifizierung. In seiner Rolle unterstützte er Unternehmen dabei, ihre Sicherheitsstandards zu erhöhen und Authentifizierungsstrategien zu optimieren. Dabei legte er stets besonderen Wert auf praxisnahe und alltagstaugliche Lösungen. Mit seiner Leidenschaft, komplexe technische Themen verständlich und zugänglich zu vermitteln, teilte Jan sein Fachwissen in Keynotes, Workshops und Beratungsgesprächen. So half er Unternehmen, moderne Authentifizierungsmethoden erfolgreich einzuführen und sich den stetig wandelnden Herausforderungen der digitalen Welt zu stellen.
Erhalten Sie die neuesten Nachrichten und Ankündigungen zu Speicher- und Security-Lösungen sowie zu aktuellen Veranstaltungen und neuen Produkten.