Ein Token, keine Lücken: Warum physische und digitale Zugangskontrolle zusammengehören
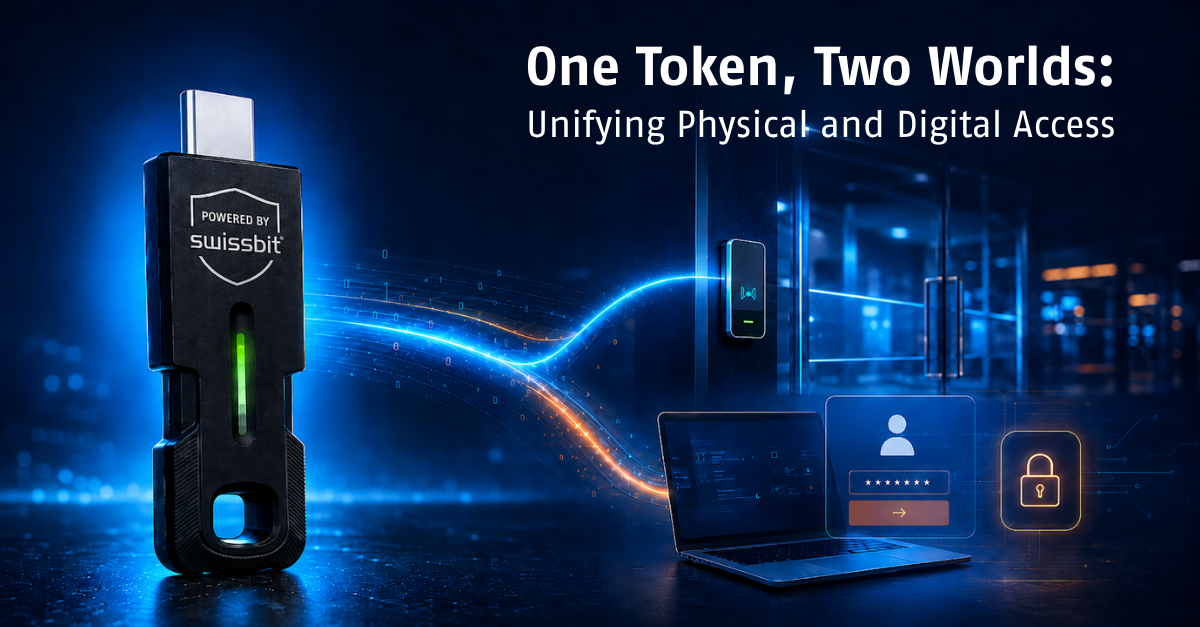
Physische und digitale Zugangskontrolle werden oft getrennt verwaltet, obwohl beide dieselben Personen, Identitäten und Ressourcen schützen. Ein Hardware-Sicherheitsschlüssel für mehrere Anwendungen kann eine phishing-resistente FIDO2-Authentifizierung mit sicheren Zugangsdaten für Gebäude kombinieren. Das Ergebnis ist ein praktischer Ansatzpunkt, um Identitätssilos abzubauen, die Sicherheitstransparenz zu verbessern und das Zero-Trust-Konzept über den Anmeldebildschirm hinaus auszuweiten.
Moderne Unternehmen sind über Cloud-Dienste, Arbeitsplätze, Smartphones, Drucker, industrielle Systeme und physische Standorte miteinander vernetzt. Jede Zugangsentscheidung birgt ein potenzielles Sicherheitsrisiko. Dennoch behandeln viele Organisationen Cybersicherheit und Gebäudesicherheit weiterhin als getrennte Disziplinen mit unterschiedlichen Zugangsdaten, Prozessen und Überwachungssystemen.
Starke Authentifizierung sollte nicht an der Bürotür enden. Derselbe Mitarbeiter, der sich bei einer geschäftskritischen Anwendung anmeldet, betritt auch ein Gebäude, begibt sich in zugangsbeschränkte Bereiche und nutzt gemeinsam genutzte Infrastruktur. Beide Formen des Zugriffs sind Teil der Identitätssicherheitsstrategie eines Unternehmens.
Was versteht man unter einer konvergenten physischen und digitalen Zugangskontrolle?
Die konvergente Zugangskontrolle vereint physische Zugangskontrollsysteme (PACS) und logische Zugangskontrollsysteme (LACS) zu einem koordinierten Identitäts- und Sicherheitsansatz. PACS regelt den Zugang zu Gebäuden, Räumen und Sicherheitsbereichen. LACS kontrolliert den Zugang zu Arbeitsplätzen, Anwendungen, Netzwerken und digitalen Ressourcen. Durch die Konvergenz werden ihre Anmeldedaten, Richtlinien, Lebenszyklusprozesse und Sicherheitssignale aufeinander abgestimmt, anstatt sie als voneinander unabhängige Aktivitäten zu behandeln.
Wichtig ist, dass ein kombiniertes Hardware-Token nicht automatisch eine einheitliche Identitätsplattform oder einen korrelierten Prüfpfad bereitstellt. Diese Ergebnisse erfordern eine Integration zwischen Zugangskontroll-, Identitätsmanagement- und Sicherheitsüberwachungssystemen. Die Hardware vereint die Anwendungsfälle; die Architektur und die Betriebsprozesse verbinden die Entscheidungen.
Warum physische Sicherheit Teil einer Zero-Trust-Strategie sein sollte
Cyberangriffe beginnen nicht immer aus der Ferne. Ein Angreifer mit physischem Zugriff könnte ein nicht autorisiertes Gerät anschließen, Geräte manipulieren, vertrauliche Dokumente entwenden, einen unbeaufsichtigten Arbeitsplatz missbrauchen oder einen gestohlenen Ausweis nutzen. Umgekehrt können kompromittierte digitale Identitäten sensible Informationen über Einrichtungen, Personal und Zugangsrechte offenlegen.
Eine fragmentierte Sicherheitsperspektive erschwert die Erkennung solcher Kombinationen. Stellen Sie sich vor, innerhalb kurzer Zeit ereignet sich in London ein Vorfall am Türzugang und in New Jersey eine Anmeldung bei einer Anwendung mit besonderen Zugriffsrechten. Für sich genommen könnte jedes Ereignis routinemäßig erscheinen. Können die Ereignisse jedoch zuverlässig derselben Identität zugeordnet werden, rechtfertigen sie möglicherweise eine Untersuchung als potenzielle Anomalie. Eine solche Korrelation erfordert gemeinsame Identitätszuordnungen, eine angemessene Protokollierung, operative Integration und Datenschutzvorkehrungen.
Aus diesem Grund sind Zero-Trust-Prinzipien für physische Umgebungen relevant: Der Zugang sollte auf der Grundlage einer verifizierten Identität, einer Autorisierung, des Kontexts und des Risikos gewährt werden und nicht einfach deshalb, weil jemand einen Ausweis besitzt oder sich bereits in einer Einrichtung befindet.
Ein Mitarbeiter, viele Zugangsdaten – und viele Angriffsflächen
Ein Mitarbeiter kann für Cloud-Anwendungen, VPNs, Betriebssysteme, privilegierte Konten, Drucker und Altsysteme unterschiedliche Identitäten und Authentifizierungsmechanismen verwenden. Die Vielzahl der Zugangsdaten verursacht Verwaltungsaufwand und kann das Risiko von Phishing, Social Engineering, Credential Stuffing und Kontoübernahmen erhöhen.
Die hardwaregestützte FIDO2-Authentifizierung löst einen wesentlichen Teil dieses Problems. Sie nutzt Public-Key-Kryptografie und herkunftsgebundene Authentifizierung, um Phishing-Angriffen auf die digitale Anmeldung zu widerstehen. In geeigneten Einsatzszenarien kann dasselbe physische Gerät auch Zugangsdaten für kompatible Gebäudezugangssysteme enthalten. Dies beseitigt zwar nicht alle cyber- oder physischen Bedrohungen, kann jedoch die Anzahl der einzelnen Gegenstände reduzieren, mit denen sich Benutzer und Administratoren befassen müssen.
RFID-Sicherheit: Warum eine statische UID nicht ausreicht
RFID- und NFC-Zugangsdaten werden häufig für den physischen Zugang genutzt, doch nicht alle Konfigurationen bieten das gleiche Maß an Sicherheit. Ein System, das den Zugang ausschließlich auf der Grundlage einer lesbaren, statischen eindeutigen Kennung (UID) gewährt, überprüft die Zugangsdaten nicht kryptografisch. Je nach Implementierung und Technologie können Kennungen kopiert oder emuliert werden, wodurch das System anfällig für unbefugte Nutzung wird.
Kryptografisch geschützte Zugangstechnologien – darunter MIFARE DESFire EV3 sowie Implementierungen auf Basis von HID Seos oder LEGIC – können durch sichere Schlüsselspeicherung, gegenseitige Authentifizierung und geschützten Datenaustausch mit kompatiblen Lesegeräten ein höheres Sicherheitsniveau bieten. Das Sicherheitsergebnis hängt von der korrekten Personalisierung der Zugangsmedien, der Konfiguration der Lesegeräte, der Schlüsselverwaltung und den Kontrollen während des gesamten Lebenszyklus ab.
Ein Sicherheitsschlüssel für zwei Welten: Der Swissbit iShield Key 2
Der Swissbit iShield Key 2 kombiniert eine phishing-resistente FIDO2-Authentifizierung mit Funktionen für die physische Zugangskontrolle in ausgewählten Varianten. Mit USB-A- oder USB-C-Anschlüssen sowie NFC-Optionen unterstützt die Produktfamilie die digitale Anmeldung und lässt sich in bestehende Zugangskontrollumgebungen integrieren. Je nach Modell und Konfiguration umfassen die Optionen für die physische Zugangskontrolle die Technologien MIFARE DESFire EV3, HID Seos und LEGIC.
Für Unternehmen eröffnen sich dadurch Anwendungsfälle, die über den Eingangsbereich hinausgehen: sicheres Drucken, Zeiterfassung, Zugang zu gesperrten Bereichen und weitere unterstützte Dienste am Arbeitsplatz. Digitale Funktionen wie FIDO2 sowie je nach Variante zusätzliche Authentifizierungsfunktionen helfen Unternehmen dabei, aktuelle und bestehende Anforderungen zu erfüllen, ohne automatisch ihre gesamte Infrastruktur ersetzen zu müssen.
Die Zusammenführung der Funktionen in einem Token ist eine Form der Konvergenz von Zugangsdaten. Zentralisierte Richtlinienverwaltung, synchronisierte Deaktivierung von Zugriffsrechten und domänenübergreifende Ereigniskorrelation sind separate Funktionen, die über unterstützende Systeme und Integrationen implementiert werden müssen.
Was bringt die Konvergenz?
| Fläche | Möglicher Nutzen | Abhängigkeit / Qualifikation |
|---|---|---|
Mitarbeitererfahrung | Ein einheitliches Token für ausgewählte digitale und physische Arbeitsabläufe | Kompatible Dienste und Lesegeräte |
Lebenszyklus einer Identität | Koordinierte Einarbeitung, Rollenwechsel und Austritt | Vernetzte IAM/PACS-Prozesse |
Sicherheitstransparenz | Sicherheitstransparenz: Physische und digitale Ereignisse lassen sich miteinander vergleichen | Identitätszuordnung, Protokolle und Integration der Überwachung |
Betriebliche Effizienz | Weniger separate physische Zugangsmedien und Bearbeitungsprozesse | Umfang der Bereitstellung und lokale Anforderungen |
Authentifizierungsstärke | Phishing-sichere FIDO2-Anmeldung in Verbindung mit kryptografischen physischen Zugangsdaten | Korrekte Konfiguration beider Funktionen |
Es gibt praktische Kompromisse. Der Verlust eines kombinierten Tokens kann sowohl den Zugang zum Arbeitsplatz als auch die digitale Anmeldung beeinträchtigen. Unternehmen benötigen daher klare Meldeverfahren, eine alternative Authentifizierung, Notfallzugang sowie Verfahren zur schnellen Sperrung und zum Ersatz. Ein konsolidiertes Gerät verringert die Fragmentierung von Zugangsdaten nur dann, wenn diese Sicherheitsvorkehrungen in das Betriebsmodell integriert sind.
Expertenmeinung: Konvergenz beginnt mit der Identität
Angreifer machen keinen Unterschied zwischen einem kompromittierten Login und einer unverschlossenen Tür. Sie suchen nach dem einfachsten Weg zu einer Identität, einem System oder einem sensiblen Bereich. Durch die Annäherung von physischem und digitalem Zugang haben Unternehmen bessere Chancen, einheitliche Richtlinien anzuwenden, blinde Flecken zu reduzieren und eine starke Authentifizierung zum Teil des Arbeitsalltags zu machen.
Sechs Schritte zur konvergenten Zugangskontrolle
Erfassen Sie die Umgebung. Identifizieren Sie PACS, LACS, Identitätsanbieter, Türlesegeräte, Zugangsdaten, Geräte und die dafür zuständigen Teams.
Priorisieren Sie die Anwendungsfälle. Beginnen Sie mit privilegierten Benutzern, gesperrten Standorten, gemeinsam genutzten Arbeitsplätzen oder sicherem Drucken – also dort, wo der Nutzen messbar ist.
Überprüfen Sie die Kompatibilität der Zugangsdaten. Prüfen Sie unterstützte Lesegerätetechnologien, Token-Varianten, die Bereitstellung sowie etwaige Einschränkungen bestehender Infrastrukturen.
Harmonisieren Sie den Identitätslebenszyklus. Definieren Sie die Aufnahme, Rollenänderungen, den temporären Zugriff, den Verlust, den Entzug, die Wiederherstellung und das Offboarding über beide Domänen hinweg.
Binden Sie gegebenenfalls Sicherheitstelemetrie ein. Bewerten Sie Identitätskorrelation, Protokollierung, Überwachung, Datenschutzanforderungen und Workflows zur Reaktion auf Vorfälle.
Führen Sie vor der Skalierung einen Pilotversuch durch. Testen Sie die Benutzererfahrung, den Fallback-Zugriff, den Geräteaustausch, die Service-Desk-Verfahren und die Zuständigkeiten mit einer repräsentativen Gruppe.
Fazit: Eine Identität, ein Token, weniger Sicherheitslücken
Unternehmen brauchen keine weiteren isolierten Zugangsdaten. Sie benötigen einen einheitlicheren Ansatz für die Gewährung und Verwaltung von Zugriffsrechten, sei es bei der Anmeldung in einer Anwendung oder am physischen Eingang. Die Zusammenführung von physischem und digitalem Zugriff ist letztlich eine Initiative in den Bereichen Identität, Richtlinien und Governance – und nicht nur eine Hardware-Einführung.
Der Swissbit iShield Key 2 bietet eine praktische Hardware-Grundlage, indem er eine phishing-resistente digitale Authentifizierung und unterstützte Zugangsdaten für den physischen Zugang in einem Gerät vereint. In Kombination mit kompatibler Infrastruktur und abgestimmten Prozessen kann er Unternehmen dabei helfen, tägliche Arbeitsabläufe zu vereinfachen und ihre allgemeine Zugangssicherheit zu stärken.
Entdecken Sie den Swissbit iShield Key 2 und besprechen Sie, wie sich seine Funktionen für den digitalen und physischen Zugang in die bestehende Infrastruktur Ihres Unternehmens integrieren lassen.
Häufig gestellte Fragen: Physische und digitale Zugangskontrolle
Bei diesem Ansatz werden physische Zugangskontrollsysteme (PACS) und logische Zugangskontrollsysteme (LACS) durch gemeinsame Identitätsrichtlinien, Prozesse zum Lebenszyklus von Zugangsdaten und – sofern integriert – durch Sicherheitsüberwachung aufeinander abgestimmt. Die Systeme müssen nicht durch eine einzige Plattform ersetzt werden.
Ja, sofern der Sicherheitsschlüssel beide Funktionen unterstützt und die entsprechenden Systeme kompatibel sind. Ausgewählte Varianten des Swissbit iShield Key 2 kombinieren die FIDO2-Authentifizierung mit unterstützten Technologien für den physischen Zugang wie MIFARE DESFire EV3, HID Seos oder LEGIC.
Nein. Ein Token kann zwar beide Berechtigungsnachweise enthalten, doch eine koordinierte Bereitstellung, Sperrung, zentralisierte Richtlinien und domänenübergreifende Ereigniskorrelation erfordern zusätzliche Prozesse und kompatible Verwaltungsintegrationen.
FIDO2 nutzt eine an die Herkunftsdomain gebundene Authentifizierung mit öffentlichen Schlüsseln und trägt so dazu bei, durch Phishing bedingten Diebstahl oder die Weitergabe von Anmeldedaten zu verhindern. Der private Authentifizierungsschlüssel bleibt durch den Authentifikator geschützt; eine Überprüfung der legitimen Domain ist für die Phishing-Resistenz von zentraler Bedeutung.
Eine statische UID ist eher eine Kennung als ein kryptografischer Echtheitsnachweis. Systeme, die sich ausschließlich darauf stützen, können anfällig für Kopieren oder Nachahmung sein. Kryptografische Zugangsdaten und entsprechend konfigurierte Lesegeräte bieten eine höhere Sicherheit.
Zu den potenziellen Vorteilen zählen weniger separate Zugangsdaten, einfachere Arbeitsabläufe für Mitarbeiter, besser koordinierte Ein- und Austrittsprozesse sowie ein besserer Untersuchungskontext, wenn Zugriffsereignisse zuverlässig miteinander verknüpft werden. Die Ergebnisse hängen von der Systemintegration und der Governance ab.
Die Organisation sollte über Verfahren verfügen, um sowohl digitale als auch physische Zugangsberechtigungen auszusetzen oder zu widerrufen, Ersatzausweise auszustellen und einen sicheren Ausweichzugang bereitzustellen. Die beiden Funktionen müssen möglicherweise in unterschiedlichen Backend-Systemen widerrufen werden.
Prüfung der Lesegeräte- und Anwendungskompatibilität, der digitalen Registrierung, der Bereitstellung physischer Ausweise, der Identitätszuordnung, des Zugriffsentzugs, der Wiederherstellung, des Austauschs, des Notfallzugriffs, der Überwachung sowie der Benutzererfahrung mit einer repräsentativen Pilotgruppe.
Überzeugen Sie sich selbst von unserer Kompetenz