Cyber Resilience Act: Geräte mit sicherem Speicher nachrüsten
Seit dem 11. September 2026 müssen Hersteller von Produkten mit digitalen Elementen aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle nach dem EU Cyber Resilience Act (CRA) melden. Ab dem 11. Dezember 2027 muss außerdem jedes solche Produkt, das in der EU in Verkehr gebracht wird, die grundlegenden Cybersicherheitsanforderungen des CRA erfüllen. Das gilt auch für Geräte nach Designs, die heute bereits in Produktion sind.
Für viele Hersteller von Industrieelektronik stellt sich damit eine praktische Frage: Braucht eine bestehende Steuerung, ein Gateway oder ein HMI ein teures Redesign, oder lässt sich die Sicherheit auf das geforderte Niveau anheben? In vielen Linux-basierten Systemen ist das Speichermedium die Stelle, an der sich Sicherheit ergänzen lässt, ohne die Hauptplatine anzufassen. Sicherer Speicher macht aus einer passiven Komponente einen Sicherheitsanker.
Was der Cyber Resilience Act von Herstellern verlangt
Der CRA, Verordnung (EU) 2024/2847, ist am 10. Dezember 2024 in Kraft getreten. Er gilt für Hardware und Software mit digitalen Elementen, von Industriesteuerungen, SPS und Gateways bis zu Sensoren, HMIs und anderen vernetzten Embedded-Systemen. Hersteller müssen Cybersicherheit über den gesamten Produktlebenszyklus abdecken:
- Security by Design: Cybersicherheitsrisiken schon in der Entwicklung bewerten und vor unbefugtem Zugriff, Manipulation und Datenabfluss schützen.
- Umgang mit Schwachstellen: Schwachstellen erkennen und beheben, Meldungen dazu entgegennehmen und während des Supportzeitraums Sicherheitsupdates bereitstellen.
- Dokumentation: eine Cybersicherheits-Risikobewertung durchführen und eine technische Dokumentation führen, die die Konformität belegt.
- Meldepflichten: aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle melden, mit einer Frühwarnung innerhalb von 24 Stunden und einer Meldung innerhalb von 72 Stunden.
- Konformitätsbewertung und CE-Kennzeichnung, bevor ein Produkt in der EU in Verkehr gebracht wird.
Verstöße gegen die grundlegenden Anforderungen können mit bis zu 15 Millionen Euro oder 2,5 Prozent des weltweiten Jahresumsatzes geahndet werden, je nachdem, welcher Betrag höher ist. Einen allgemeinen Überblick, wer betroffen ist, gibt unser Beitrag Cyber Resilience Act: Who is affected by CRA, and what needs to be done now.
Die wichtigsten CRA-Termine im Überblick
| Datum | Was gilt |
|---|---|
10. Dezember 2024 | Der CRA tritt in Kraft. |
11. September 2026 | Die Meldepflichten gelten, auch für Produkte, die bereits auf dem Markt sind. |
11. Dezember 2027 | Alle grundlegenden Anforderungen gelten für Produkte, die in der EU in Verkehr gebracht werden. |
Gilt der CRA auch für Geräte, die schon auf dem Markt sind?
Produkte, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden, müssen die Anforderungen des CRA nur erfüllen, wenn sie danach wesentlich verändert werden. Die Meldepflichten gelten für sie aber ebenfalls. Entscheidend ist das einzelne Gerät: Eine Steuerung, die nach dem 11. Dezember 2027 noch produziert und verkauft wird, muss die Anforderungen erfüllen, auch wenn ihr Design zehn Jahre alt ist.
Hier kommt die Nachrüstung ins Spiel. Sie betrifft jede Produktlinie, die nach dem Ende der Übergangsfrist noch verkauft wird.
Warum sicherer Speicher für die CRA-Konformität zählt
Der CRA ist risikobasiert. Er schreibt keine bestimmte Technologie vor, sondern ein Cybersicherheitsniveau, das den Risiken angemessen ist, wie in Anhang I festgelegt. Sicherer Speicher ist eine der technischen Maßnahmen, mit denen ein Hersteller zeigen kann, dass er diese Risiken adressiert, besonders dort, wo kryptografische Schlüssel, Firmware, Konfiguration und Zugangsdaten geschützt werden müssen.
| CRA-Anforderung (Anhang I, Teil I) | Beitrag des sicheren Speichers |
|---|---|
Schutz vor unbefugtem Zugriff | Hardwarebasierte Zugriffskontrolle hält Schlüssel, Passwörter und Sicherheitsparameter von normaler Software fern. |
Vertraulichkeit gespeicherter Daten | Daten und Schlüssel werden vom Speicher-Controller verschlüsselt abgelegt, nicht im normalen Anwendungsspeicher. |
Integrität von Programmen und Konfiguration | Geschützte Partitionen verhindern, dass Firmware, Bootdaten und Sicherheitseinstellungen verändert werden. |
Begrenzte Angriffsfläche | Sicherheitskritische Daten bleiben vom Betriebssystem und den Anwendungen getrennt. |
Geringere Folgen von Vorfällen | Wer die Anwendung übernimmt, kann Geräteidentität oder Signaturschlüssel nicht einfach auslesen. |
Sicherheitsupdates | Geschützte Prüfschlüssel verhindern, dass manipulierte Firmware installiert wird. |
Der wichtige Unterschied: Sicherer Speicher macht ein Produkt nicht allein CRA-konform. Er liefert einen Anker in der Hardware, der die Risikobewertung und die technischen Maßnahmen des Herstellers stützt. Umgang mit Schwachstellen, Sicherheitsupdates, Dokumentation und Meldewesen bleiben Prozesse, die jeder Hersteller aufbauen muss.
Secure Boot und sicherer Speicher: eine Chain of Trust aufbauen
Secure Boot weist nach, dass die Software echt ist. Sicherer Speicher schützt die Geheimnisse, die nötig sind, um dieses Vertrauen herzustellen und zu erhalten. Zusammen bilden sie eine Kette von der Hardware bis zur Anwendung:
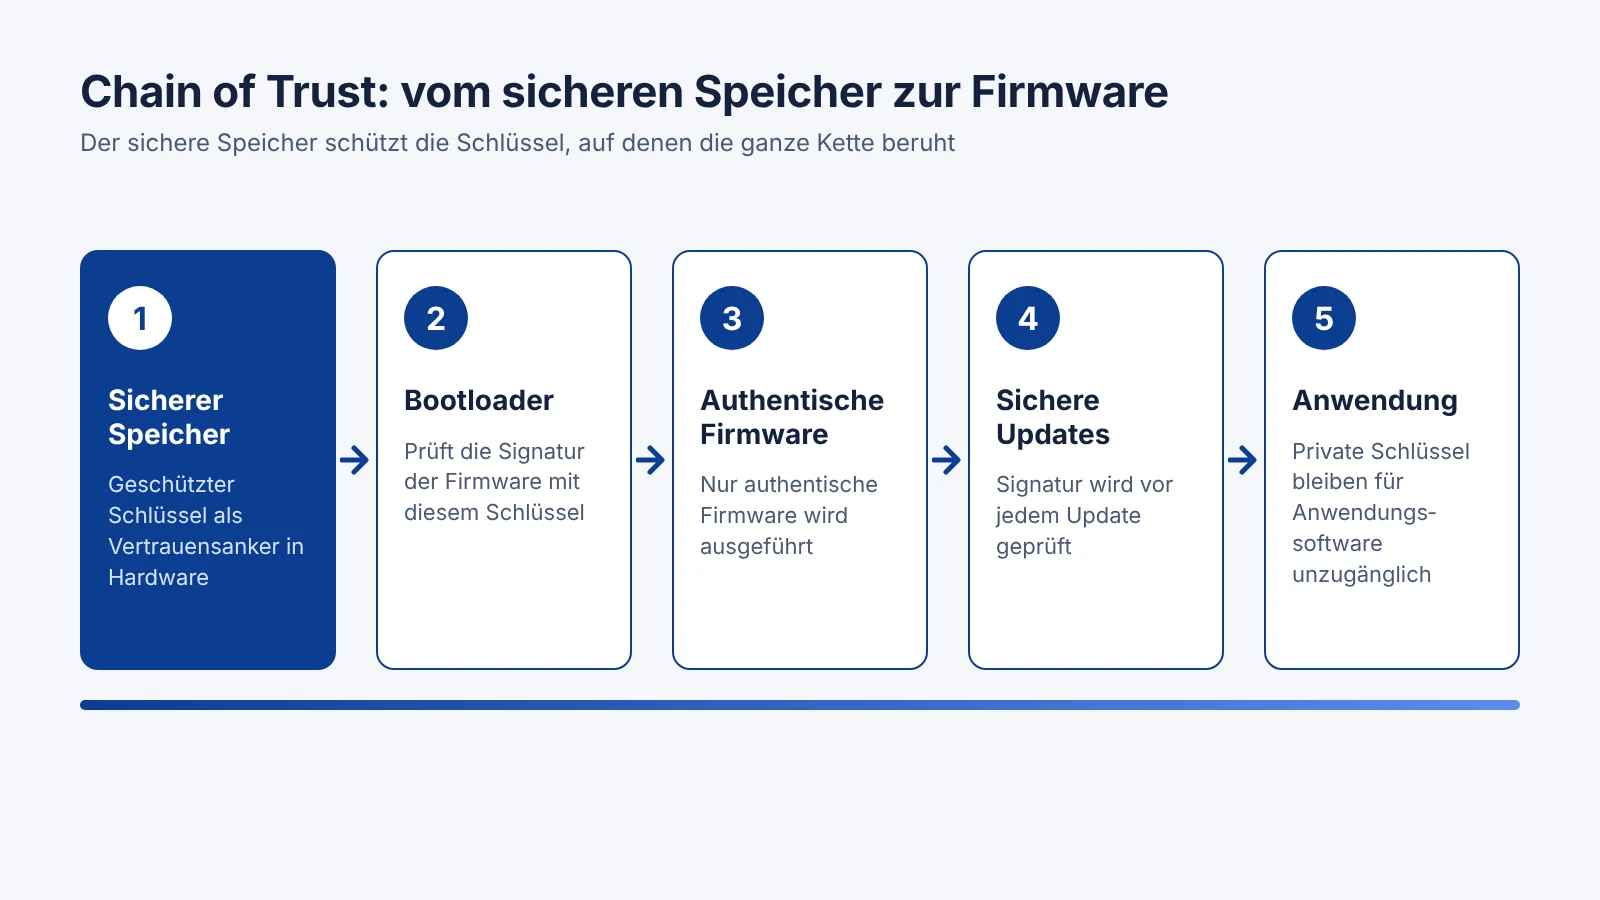
Der sichere Speicher schützt die Schlüssel, auf denen die ganze Vertrauenskette beruht.
- Das Gerät hält einen geschützten kryptografischen Schlüssel als Vertrauensanker.
- Der Bootloader prüft mit diesem Schlüssel die Signatur der Firmware.
- Nur authentische Firmware wird ausgeführt.
- Vor der Installation eines Updates prüft das Gerät dessen Signatur.
- Private Schlüssel bleiben für normale Anwendungssoftware unzugänglich.
Wird die Linux-Anwendung kompromittiert, hat es ein Angreifer trotzdem deutlich schwerer, die Geräteidentität oder die Signaturschlüssel auszulesen. Das ist wesentlich stärker als eine verschlüsselte Datei auf normalem Flash-Speicher, wo der Schlüssel oft auf demselben Medium liegt wie die Daten.
Beispiel: eine Linux-basierte Industriesteuerung nachrüsten
Viele Industriesteuerungen, Gateways und HMIs laufen mit Linux auf einem ARM-Prozessor und booten von einer Standard-microSD-Karte, Systeme auf Basis des Raspberry Pi sind ein typisches Beispiel. Auf einer solchen Karte liegen Betriebssystem, Firmware, Konfiguration und Zugangsdaten meist ungeschützt. Wer physischen Zugang hat, kann sie kopieren, auslesen oder austauschen.
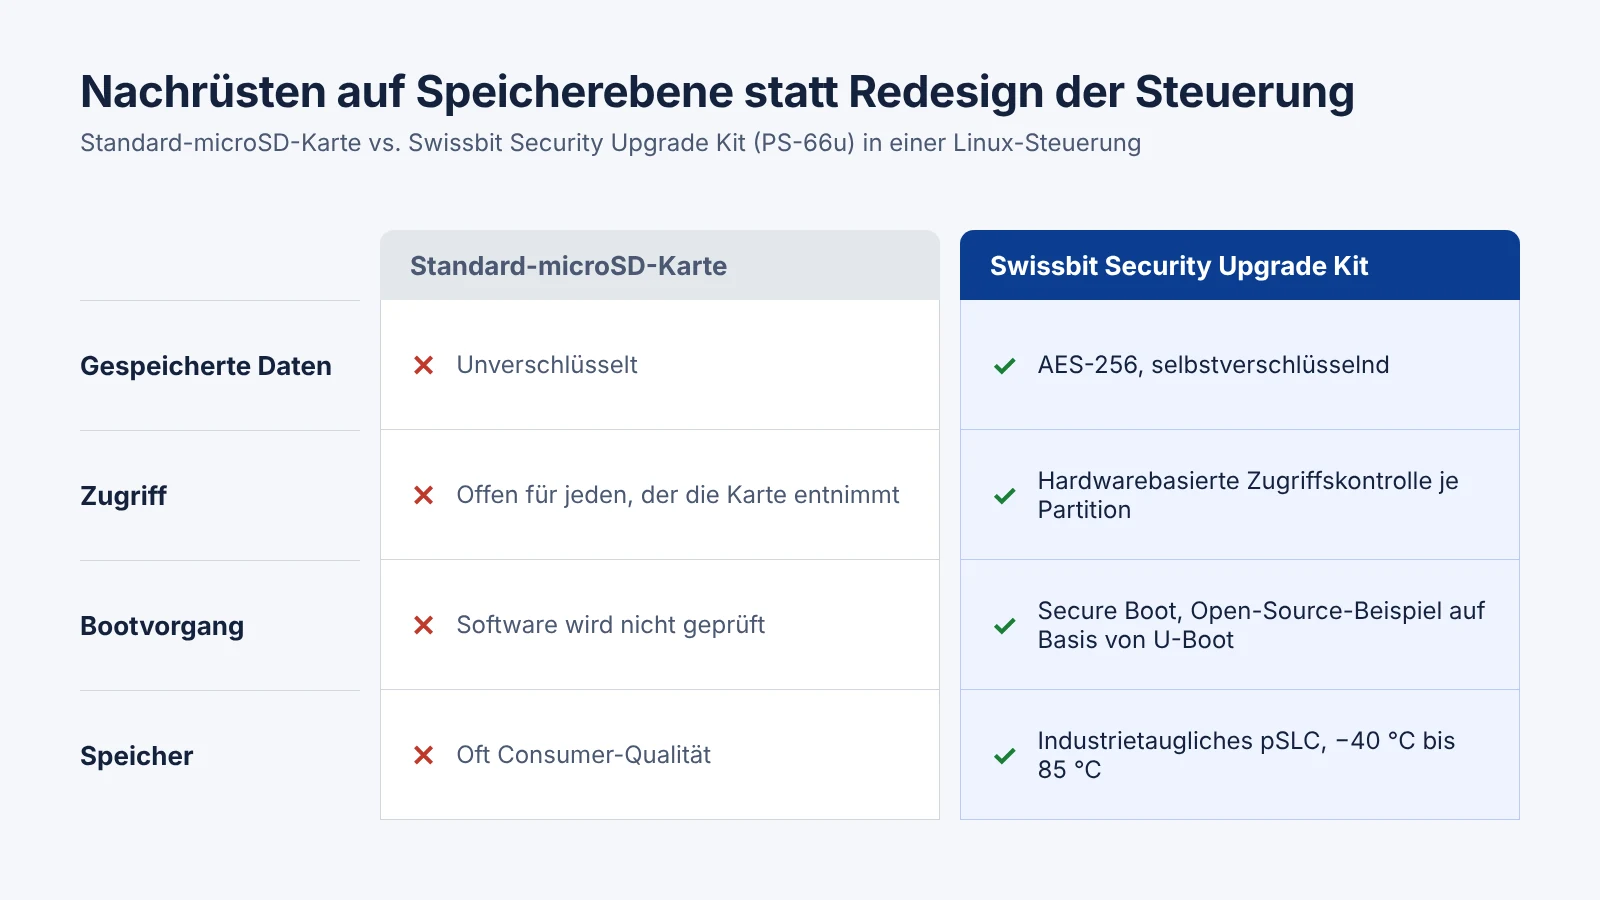
Nachrüsten auf Speicherebene statt Redesign der Steuerung.
| Standard-microSD-Karte | Swissbit Security Upgrade Kit | |
|---|---|---|
Gespeicherte Daten | Unverschlüsselt | AES-256, selbstverschlüsselnd |
Zugriff | Offen für jeden, der die Karte entnimmt | Hardwarebasierte Zugriffskontrolle mit Schutzprofilen je Partition |
Bootvorgang | Software wird nicht geprüft | Secure Boot, Open-Source-Beispiel auf Basis von U-Boot |
Speicher | Oft Consumer-Qualität | Industrietaugliches pSLC, Betriebstemperatur −40 °C bis 85 °C |
Das Swissbit Security Upgrade Kit (PS-66u) ist genau für diesen Fall gemacht. Es nutzt den Standard-Formfaktor microSD und passt deshalb in bestehende Geräte. Für verschiedene Raspberry-Pi-Modelle stellt Swissbit ein Open-Source-Beispiel für Secure Boot auf Basis von U-Boot mit vollständigem Quellcode bereit, das sich auf andere Linux-Systeme übertragen lässt. Tools für Linux und Windows decken Sicherheitskonfiguration, Zugriffskontrolle, Firmware-Updates und Lebensdauerüberwachung ab. Das Kit ist mit 16 bis 64 GB erhältlich und wird in Deutschland gefertigt.
Statt die Steuerung neu zu entwickeln, ergänzen Hersteller die Sicherheit auf Speicherebene und dokumentieren das in ihrer CRA-Risikobewertung. In den Produktunterlagen zum Kit verweist Swissbit unter anderem auf den CRA, IEC 62443-4-2 und EN 303 645.
Welche Swissbit-Lösung zu welchem Fall passt
| Ausgangslage | Swissbit-Lösung | Beitrag |
|---|---|---|
Bestehendes Linux-Gerät, das von microSD bootet | Nachrüstung mit Verschlüsselung, Zugriffskontrolle und Secure Boot | |
Neue Designs oder Geräte mit SD- oder microSD-Steckplatz | Geschützter Speicher, Zugriffsschutz und sichere Schlüsselablage | |
Geräteidentität und Schlüsselverwaltung | Manipulationssichere Schlüsselablage und Geräteauthentifizierung |
Fünf Schritte, die Hersteller jetzt angehen sollten
- Alle Produkte erfassen, die nach dem 11. Dezember 2027 noch in der EU in Verkehr gebracht werden.
- Den Meldeprozess prüfen: Die Frühwarnung innerhalb von 24 Stunden gilt seit dem 11. September 2026.
- Für jedes Produkt eine Risikobewertung durchführen und die sicherheitskritischen Daten benennen: Schlüssel, Firmware, Konfiguration, Zugangsdaten und Protokolle.
- Je Produktlinie entscheiden, ob auf Speicherebene nachgerüstet oder mit Security by Design neu entwickelt wird.
- Die gewählten Maßnahmen in der technischen Dokumentation für die Konformitätsbewertung festhalten.
Cyber Resilience Act: häufige Fragen
Nein. Der CRA schreibt keine bestimmte Technologie vor. Sicherer Speicher ist eine technische Maßnahme, die hilft, mehrere Anforderungen aus Anhang I zu erfüllen. Zur Konformität gehören außerdem der Umgang mit Schwachstellen, Sicherheitsupdates, Dokumentation und Meldewesen.
Nein. Produkte, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden, müssen die Anforderungen nur erfüllen, wenn sie danach wesentlich verändert werden. Geräte, die nach diesem Datum verkauft werden, müssen sie erfüllen, und die Meldepflichten gelten seit dem 11. September 2026 für alle betroffenen Produkte.
Eine geschützte Hardwarekomponente, die die kryptografischen Schlüssel hält, auf denen das Vertrauen in ein Gerät beruht. Secure Boot und sichere Updates bauen darauf auf, weil normale Software diese Schlüssel weder lesen noch ändern kann.
Ja. Swissbit stellt für verschiedene Raspberry-Pi-Modelle ein Open-Source-Beispiel für Secure Boot auf Basis von U-Boot bereit. Es ist für den Einsatz mit dem Security Upgrade Kit gedacht und lässt sich auf andere Linux-Systeme übertragen.
Seit dem 11. September 2026. Aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle erfordern eine Frühwarnung innerhalb von 24 Stunden und eine Meldung innerhalb von 72 Stunden.
Quellen
- Verordnung (EU) 2024/2847 (Cyber Resilience Act), Amtsblatt der Europäischen Union, 20. November 2024, eur-lex.europa.eu
- Europäische Kommission: Cyber Resilience Act, digital-strategy.ec.europa.eu
- Swissbit: Security Upgrade Kit, Produktinformation, swissbit.com
Besuchen Sie uns auf der electronica 2026
München, 10. bis 13. November, Halle C6, Stand C6.261. Erleben Sie das Security Upgrade Kit live oder sprechen Sie mit unseren Experten über die CRA-Nachrüstung Ihrer Geräte.