
企業與政府安全領域中的無密碼認證
FIDO 安全金鑰與基於憑證的驗證,可保護您的組織免受網路釣魚、憑證竊取及未經授權存取等威脅
憑證竊取已成為主要的攻擊途徑
憑證竊取已成為針對企業和政府機構的主要攻擊途徑。基於密碼的身份驗證使系統容易受到社會工程學攻擊和帳戶接管的影響,無論密碼複雜度如何,或是否實施輪替策略,這些風險始終存在。
未經授權存取對關鍵領域的影響
當未經授權的使用者入侵特權系統時,其後果遠不止於資料外洩。關鍵基礎設施營運商面臨服務中斷,金融機構面臨監管處罰風險,政府機構面臨營運安全受損,而國防承包商則需應對智慧財產權遭竊的問題。
為何基於軟體的多因素認證力有未逮
傳統的軟體式多因素認證(MFA)所提供的保護有限。簡訊驗證碼可能遭攔截,軟體令牌可能被破解,而行動驗證應用程式則取決於您無法掌控的裝置安全性。Swissbit 硬體安全金鑰透過無密碼及基於憑證的認證,消除了這些弱點。我們的 FIDO 認證裝置提供防釣魚攻擊的保障,並在安全的歐洲供應鏈中製造。
安全要求推動硬體身分驗證的採用
身分驗證安全的監管要求
NIS2 / KRITIS-V(關鍵基礎設施與重要服務)
NIS2 強化了針對關鍵基礎設施與重要服務營運商的網路安全要求,包括強制性的風險管理措施及更嚴格的存取控制。具備防釣魚功能的多因素身分驗證是一項關鍵要求。經 FIDO 認證的硬體安全金鑰能提供強大的身分保護,減少基於憑證的攻擊,並支援稽核與問責要求。
DORA(《數位營運韌性法案》)
DORA 致力於保護金融機構免受資訊與通訊技術相關風險的侵害。該法案要求實施強認證、確保關鍵系統的安全存取,並具備抵禦高級網路威脅的韌性。硬體安全金鑰透過防篡改硬體保護憑證,並在整個 IT 環境中強化身分保障。
《網路韌性法案》(CRA)
歐盟《網路韌性法案》(CRA)針對包含數位組件的產品,在其整個生命週期內引入了強制性安全要求。Swissbit 硬體安全解決方案透過經過認證的安全硬體設計、防竄改組件,以及無需全面重新設計產品即可實現的安全升級選項,支援符合 CRA 要求。
OMB M-22-09(美國聯邦零信任)
OMB M-22-09 界定了美國聯邦零信任戰略,並要求各機構部署具備防釣魚功能的多因素認證(MFA)以實現系統存取。硬體安全金鑰支援無密碼且防釣魚的身份驗證,符合零信任原則及聯邦安全指南。
Swissbit 產品


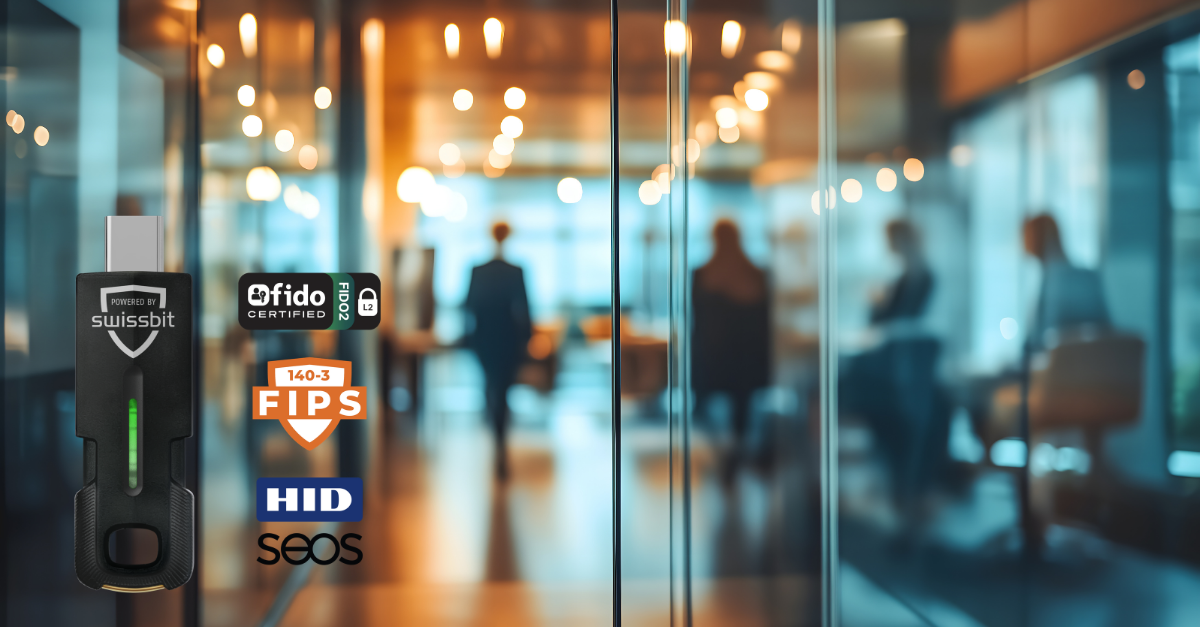
企業安全已不能再僅依賴密碼作為主要防線。FIDO 安全金鑰作為一款具備硬體支援、可防範釣魚攻擊的身分驗證裝置,為組織保護身分及關鍵應用程式提供了最堅實的基礎。
硬體身份驗證的實際應用情境
為何選擇 Swissbit 作為硬體安全解決方案
Swissbit 提供基於硬體的身分驗證解決方案,專為長生命週期、高安全需求及合規要求而設計。
當使用認證硬體來保護您最敏感的系統時,供應鏈安全與加密強度同樣重要。Swissbit 硬體安全金鑰是在安全的歐洲供應鏈中研發與製造的,具備完全的透明度與元件可追溯性。
十多年來,Swissbit 一直將其工程專業知識應用於面向企業及受監管環境的基於硬體的安全與認證解決方案。憑藉在工業硬體設計領域的深厚積澱,Swissbit 開發了一系列將密碼學、安全元件與堅固耐用的外型設計融為一體的認證產品。
符合 ISO 9001(品質管理系統)、IEC 60068(工業溫度測試)、ISO 27001(資訊安全)、ISO 14001(環境管理系統)、ISO 50001(能源管理系統)、REACH、RoHS 及衝突礦物法規的要求
相關部落格
In my latest blog post, I take a close look at the global airline industry. What challenges does it face, particularly with regard to cybersecurity? What solutions are available, and how can airlines use them to improve security and resilience? Finally, I share my conclusion.
In my latest blog post, I take a closer look at government ministries and federal agencies. They operate at the heart of national resilience. They manage vast quantities of sensitive information - policy drafts, administrative records, and classified material - making the public sector one of the most attractive targets for cybercriminals.
In my latest blog post, I discuss supply chain security. In today's hyper-connected world, the integrity of supply chains is essential for digital sovereignty. As every system, line of code, and component becomes more interconnected, security can no longer be considered a secondary concern. Security must be embedded throughout the entire value chain, from design to delivery.
常見問題
FIDO 身分驗證採用公鑰加密技術,其中私鑰絕不會離開硬體安全金鑰。當您進行身分驗證時,您的硬體安全金鑰會透過加密方式證明其持有與您註冊之公鑰相對應的私鑰——同時不會洩露私鑰本身。該加密協定包含伺服器的網域名稱,因此硬體安全金鑰僅會回應合法的服務。 即使您嘗試在釣魚網站上進行身份驗證,您的 FIDO2 硬體安全金鑰也會因網域名稱不匹配而拒絕回應。這使得釣魚攻擊在技術上成為不可能,這與密碼或軟體令牌不同,後者可能被攻擊者誘騙用戶提供。
基於軟體的身分驗證(簡訊驗證碼、身分驗證應用程式、推播通知)會將密鑰儲存於軟體中,這些密鑰可能遭惡意軟體擷取、在傳輸過程中遭攔截,或因社會工程學手段(例如多因素驗證疲勞)而外洩。硬體安全金鑰則是在防篡改的硬體晶片中生成並儲存加密金鑰,這些金鑰絕不會暴露給軟體或網路。 當需要進行身份驗證時,加密操作將在安全硬體元件內部進行。這種基於硬體的安全機制意味著,即使您的電腦遭到惡意軟體入侵,您的身份驗證憑證仍會受到硬體安全金鑰的保護。
基於證書的身份驗證利用 X.509 數位證書和公鑰基礎架構 (PKI) 來驗證使用者身分。在已具備 PKI 基礎架構的企業環境中,組織通常將基於證書的身份驗證應用於 VPN 存取、程式碼簽章、電子郵件加密以及智慧卡身份驗證。Swissbit iShield Key 2 Pro 將 X.509 憑證和私鑰儲存於硬體安全元件中,在提供基於憑證的身份驗證的同時,防止私鑰被提取。這使得該裝置既能為傳統系統提供 PKI 身份驗證,又能支援現代 FIDO 無密碼身份驗證。
FIDO 硬體安全金鑰透過主要身分識別供應商(包括 Microsoft Entra ID(Azure AD)、Okta、Ping Identity 及其他企業 IAM 平台)所支援的標準協定,與現有的身分驗證基礎架構整合。在 Windows 環境中,硬體安全金鑰可與 Windows Hello for Business 配合使用。 組織可透過管理政策啟用 FIDO 驗證,無需修改應用程式。透過 PIV 相容的硬體安全金鑰(例如 iShield Key 2 Pro)進行的憑證式驗證,可與現有的智慧卡基礎架構配合使用,支援 PIV 驗證的應用程式無需進行任何變更。
組織應發放備用硬體安全金鑰,並確保使用者將主裝置與備用裝置均註冊至身分驗證系統中。若使用者遺失主硬體安全金鑰,可使用備用裝置進行身分驗證,同時 IT 管理員將從身分驗證系統中撤銷遺失裝置的權限。此流程類似於更換實體門禁卡,但由於硬體安全金鑰無法被克隆或複製,因此能提供更強的安全性。組織應制定明確的政策與流程,用於通報設備遺失及發放替換設備。
現代 FIDO 硬體安全金鑰(例如 Swissbit iShield Key 2 系列)可在各種作業系統(Windows 10/11、macOS、Linux)和瀏覽器(Chrome、Firefox、Edge、Safari)上使用,無需安裝驅動程式。 現代作業系統和瀏覽器原生支援 FIDO 協定。針對基於憑證的驗證及 PIV 功能,組織可能需要安裝智慧卡中介軟體,但此類軟體通常已在企業級 Windows 環境中預先安裝。這種原生支援意味著使用者無需管理員權限或安裝軟體,即可在不同電腦上進行驗證。
FIPS 140-3 是美國政府針對加密模組制定的安全標準。聯邦機構以及與美國政府合作的組織通常要求使用通過 FIPS 認證的加密硬體。Swissbit 提供的 iShield Key FIDO FIPS 及 iShield Key Pro FIPS 型號,均符合 FIPS 140-3 第 3 級認證要求。 在受監管行業營運或與政府機構合作的組織,應確認其身分驗證硬體是否需要通過 FIPS 認證。對於大多數商業組織而言,FIDO 認證已足以滿足安全標準的要求。