
企业与政府安全领域的无密码认证
FIDO 安全密钥和基于证书的身份验证,可保护您的组织免受网络钓鱼、凭证盗窃和未经授权访问的威胁
凭证盗窃已成为主要的攻击途径
凭证盗取已成为针对企业和政府机构的主要攻击途径。基于密码的身份验证使系统容易受到社会工程学攻击和账户接管的影响,无论密码复杂度如何或是否实施轮换策略,这些风险始终存在。
未经授权访问对关键领域的影响
当未经授权的用户侵入特权系统时,其后果远不止于数据泄露。关键基础设施运营商面临服务中断,金融机构面临监管处罚风险,政府机构面临运营安全受损,而国防承包商则需应对知识产权被盗的问题。
基于软件的多因素认证为何力有未逮
传统的基于软件的多因素认证(MFA)提供的保护有限。短信验证码可能被截获,软件令牌可能被攻破,而移动验证应用则依赖于您无法控制的设备安全性。Swissbit硬件安全密钥通过无密码和基于证书的认证消除了这些弱点。我们的FIDO认证设备提供抗钓鱼攻击的安全保障,并在安全的欧洲供应链中制造。
安全要求推动硬件身份验证的采用
身份验证安全的监管要求
NIS2 / KRITIS-V(关键基础设施与重要服务)
NIS2 加强了对关键和重要服务运营商的网络安全要求,包括强制性的风险管理措施和更严格的访问控制。抗钓鱼的多因素身份验证是一项关键要求。FIDO 认证的硬件安全密钥可提供强大的身份保护,减少基于凭证的攻击,并支持审计和问责要求。
DORA(《数字运营韧性法案》)
DORA 致力于保护金融机构免受信息通信技术相关风险的侵害。该法案要求实施强认证、确保关键系统的安全访问,并具备抵御高级网络威胁的韧性。硬件安全密钥通过防篡改硬件保护凭证,并在整个 IT 环境中增强身份保障。
《网络弹性法案》(CRA)
欧盟《网络弹性法案》针对包含数字组件的产品在其整个生命周期内引入了强制性安全要求。Swissbit硬件安全解决方案通过经过认证的安全硬件设计、防篡改组件以及无需全面重新设计产品即可实现的安全升级选项,支持符合CRA要求。
OMB M-22-09(美国联邦零信任)
OMB M-22-09 界定了美国联邦零信任战略,并要求各机构部署抗钓鱼的多因素认证(MFA)以实现系统访问。硬件安全密钥支持无密码、抗钓鱼的身份验证,符合零信任原则及联邦安全指南。
Swissbit 产品


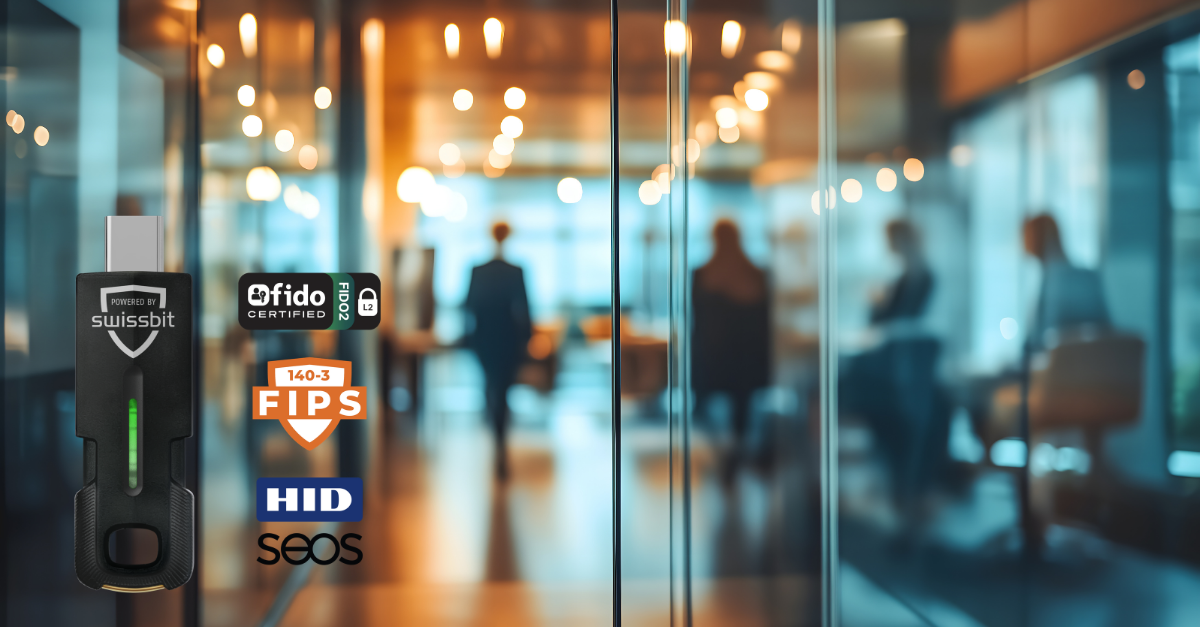
企业安全不能再依赖密码作为主要防线。FIDO 安全密钥作为硬件支持、抗钓鱼的身份验证设备,为组织保护身份和关键应用提供了最强大的基础。
硬件身份验证的实际应用场景
为何选择 Swissbit 作为硬件安全解决方案
Swissbit 提供基于硬件的身份验证解决方案,专为长生命周期、高安全需求及合规要求而设计。
当认证硬件用于保护您最敏感的系统时,供应链安全与加密强度同样重要。Swissbit硬件安全密钥是在安全的欧洲供应链中研发和制造的,具备完全的透明度和组件可追溯性。
十多年来,Swissbit 一直将其工程专长应用于面向企业和受监管环境的基于硬件的安全与认证解决方案。凭借在工业硬件设计领域的深厚积淀,Swissbit 开发了一系列将密码学、安全元件和坚固耐用的外形设计融为一体的认证产品。
符合 ISO9001(质量管理体系)、IEC60068(工业温度测试)、ISO27001(信息安全)、ISO14001(环境管理体系)、ISO50001(能源管理体系)、REACH、RoHS 及冲突矿物法规要求
Contact us
Get in touch with us and discuss your requirements with us.
Where to buy Swissbit products
Find the local, regional, and worldwide sales contacts.
相关博客
In my latest blog post, I take a close look at the global airline industry. What challenges does it face, particularly with regard to cybersecurity? What solutions are available, and how can airlines use them to improve security and resilience? Finally, I share my conclusion.
In my latest blog post, I take a closer look at government ministries and federal agencies. They operate at the heart of national resilience. They manage vast quantities of sensitive information - policy drafts, administrative records, and classified material - making the public sector one of the most attractive targets for cybercriminals.
In my latest blog post, I discuss supply chain security. In today's hyper-connected world, the integrity of supply chains is essential for digital sovereignty. As every system, line of code, and component becomes more interconnected, security can no longer be considered a secondary concern. Security must be embedded throughout the entire value chain, from design to delivery.
常见问题
FIDO 身份验证采用公钥加密技术,其中私钥永远不会离开硬件安全密钥。当您进行身份验证时,您的硬件安全密钥会通过加密方式证明其持有与您注册的公钥相对应的私钥——同时不会泄露私钥本身。该加密协议包含服务器的域名,因此硬件安全密钥只会响应合法的服务。 即使您尝试在钓鱼网站上进行身份验证,您的 FIDO2 硬件安全密钥也会因域名不匹配而拒绝响应。这使得钓鱼攻击在技术上成为不可能,这与密码或软件令牌不同,后者可能被攻击者诱骗用户提供。
基于软件的身份验证(短信验证码、身份验证应用、推送通知)将密钥存储在软件中,这些密钥可能被恶意软件提取、在传输过程中被截获,或因社会工程学手段(如多因素身份验证疲劳)而泄露。硬件安全密钥则在防篡改的硬件芯片中生成并存储加密密钥,这些密钥绝不会暴露给软件或网络。 当需要进行身份验证时,加密操作会在安全硬件元件内部进行。这种基于硬件的安全机制意味着,即使您的计算机遭到恶意软件入侵,您的身份验证凭据仍会受到硬件安全密钥的保护。
基于证书的身份验证利用 X.509 数字证书和公钥基础设施 (PKI) 来验证用户身份。 在已具备PKI基础设施的企业环境中,组织通常将基于证书的身份验证应用于VPN访问、代码签名、电子邮件加密以及智能卡身份验证。Swissbit iShield Key 2 Pro将X.509证书和私钥存储在硬件安全元件中,在提供基于证书的身份验证的同时,防止私钥被提取。这使得该设备既能为传统系统提供PKI身份验证,又能支持现代FIDO无密码身份验证。
FIDO 硬件安全密钥通过主要身份提供商(包括 Microsoft Entra ID(Azure AD)、Okta、Ping Identity 及其他企业 IAM 平台)支持的标准协议,与现有身份验证基础设施集成。在 Windows 环境中,硬件安全密钥可与 Windows Hello for Business 配合使用。 组织可通过管理策略启用 FIDO 身份验证,无需修改应用程序。通过 PIV 兼容硬件安全密钥(如 iShield Key 2 Pro)进行的基于证书的身份验证可与现有的智能卡基础设施配合使用,支持 PIV 身份验证的应用程序无需进行任何更改。
组织应发放备用硬件安全密钥,并确保用户将主设备和备用设备均注册到身份验证系统中。如果用户丢失了主硬件安全密钥,他们可以使用备用设备进行身份验证,同时 IT 管理员会从身份验证系统中撤销丢失设备的权限。此流程与更换实体门禁卡类似,但由于硬件安全密钥无法被克隆或复制,因此能提供更强的安全性。组织应制定明确的政策和流程,用于报告设备丢失及发放替换设备。
现代 FIDO 硬件安全密钥(如 Swissbit iShield Key 2 系列)可在各种操作系统(Windows 10/11、macOS、Linux)和浏览器(Chrome、Firefox、Edge、Safari)上使用,无需安装驱动程序。 现代操作系统和浏览器原生支持 FIDO 协议。对于基于证书的身份验证和 PIV 功能,组织可能需要安装智能卡中间件,但此类软件通常已在企业 Windows 环境中预装。这种原生支持意味着用户无需管理员权限或安装软件,即可在不同计算机上进行身份验证。
FIPS 140-3 是美国政府针对加密模块制定的安全标准。联邦机构以及与美国政府合作的组织通常要求使用通过 FIPS 认证的加密硬件。Swissbit 提供的 iShield Key FIDO FIPS 和 iShield Key Pro FIPS 型号均符合 FIPS 140-3 3 级认证要求。 在受监管行业运营或与政府机构合作的组织,应核实其身份验证硬件是否需要通过 FIPS 认证。对于大多数商业组织而言,FIDO 认证已能充分满足安全标准的要求。